

La tua azienda è già su ChatGPT? Come funziona il Business Hub
16 Novembre 2026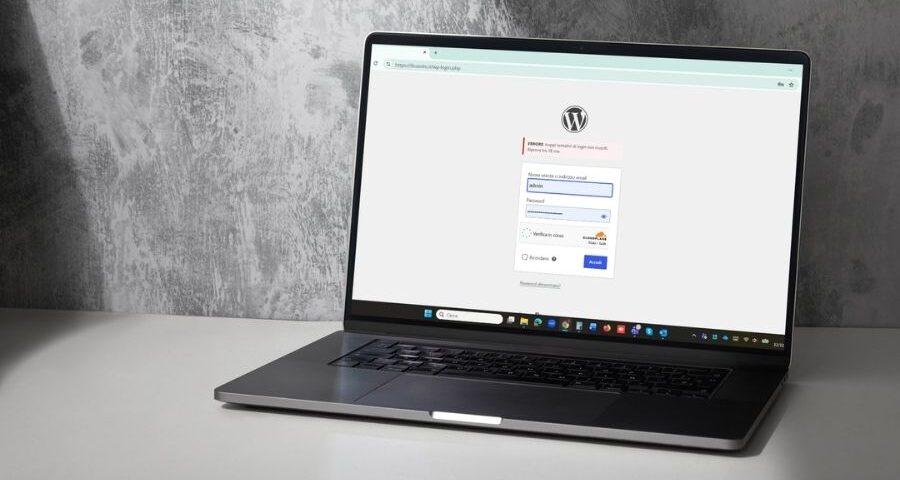
Hai un sito WordPress e pensi che, non essendo particolarmente famoso o frequentato, non possa interessare a un hacker? In realtà, non è proprio così.
Ogni giorno, migliaia di siti web vengono raggiunti da tentativi automatici di accesso, scansioni e richieste sospette. Spesso si tratta di operazioni casuali, che non prendono di mira un’azienda specifica, ma passano in rassegna tutti i siti raggiungibili online.
È quello che in ambito informatico viene chiamato internet noise, ovvero il rumore di fondo di internet.
Un fenomeno costante, che riguarda anche i siti più piccoli e che rende la sicurezza e la manutenzione di WordPress attività da non trascurare.
Che cos’è il rumore di fondo di internet?
Quando un sito web è online, diventa potenzialmente raggiungibile da chiunque, compresi programmi automatici che scandagliano continuamente la rete alla ricerca di punti deboli.
Questi programmi, chiamati bot, effettuano tentativi di accesso, cercano file specifici e verificano se un sito utilizza componenti con vulnerabilità conosciute.
Non si tratta necessariamente di attacchi organizzati contro una determinata azienda. Nella maggior parte dei casi, i bot non sanno nemmeno a chi appartiene il sito che stanno analizzando: seguono procedure automatiche e ripetono le stesse operazioni su migliaia di indirizzi.
Per capire la portata del fenomeno, basti pensare che nel secondo trimestre del 2026 la rete di sicurezza di Wordfence ha bloccato 18,2 miliardi di tentativi di attacco brute force contro siti WordPress.
Il brute force è una tecnica che consiste nel provare ripetutamente diverse combinazioni di username e password, nella speranza di individuare quelle corrette.
Insomma, avere un sito online significa essere esposti a un flusso continuo di attività automatiche, anche quando tutto sembra funzionare normalmente.
Perché proprio WordPress?
WordPress è uno dei sistemi più utilizzati al mondo per realizzare siti web. La sua diffusione, insieme alla presenza di percorsi e funzionalità ricorrenti, lo rende un bersaglio particolarmente facile da individuare per i bot automatici.
Questi programmi sanno già dove cercare: ad esempio, provano a raggiungere la pagina di accesso all’area amministrativa, cercano funzionalità utilizzate per gestire i contenuti o verificano la presenza di file associati a plugin e componenti potenzialmente vulnerabili.
Tra le operazioni più comuni troviamo:
- Tentativi di accesso all’area amministrativa: i bot provano combinazioni di username e password, spesso partendo da nomi molto comuni come “admin” o “info”.
- Ricerca di componenti vulnerabili: vengono controllati plugin, temi e file del sito per individuare versioni che presentano problemi di sicurezza.
- Ricerca di file sospetti: alcuni programmi cercano file che potrebbero consentire di eseguire operazioni non autorizzate sul server.
Queste attività possono ripetersi a intervalli regolari, anche ogni ora, e provenire da indirizzi IP distribuiti in diverse parti del mondo.
La cosa importante da capire è che non significa necessariamente che qualcuno stia cercando di entrare proprio nel tuo sito. Molto spesso si tratta semplicemente di scansioni automatiche che interessano indistintamente tutti i siti WordPress individuati in rete.
Cosa succede quando un sito viene attaccato?
Nella maggior parte dei casi, i tentativi automatici vengono respinti dai sistemi di sicurezza, soprattutto quando il sito è configurato correttamente e utilizza credenziali robuste. Questo non significa, però, che il fenomeno sia completamente innocuo.
Un episodio verificatosi su un sito WordPress gestito dalla nostra agenzia ci ha permesso di osservare da vicino una delle possibili conseguenze di queste attività.
Il sito era protetto da un plugin di sicurezza che, dopo aver rilevato alcuni tentativi di accesso non riusciti, aveva bloccato un indirizzo IP considerato sospetto. Fin qui, tutto normale. Il problema era un altro: a causa di una configurazione errata del sistema di sicurezza del server, WordPress identificava tutti i visitatori come provenienti dallo stesso indirizzo IP. Di conseguenza, quando il plugin ha bloccato quell’indirizzo, ha impedito l’accesso a chiunque, compreso l’amministratore del sito.
In pratica, un sistema nato per proteggere il sito aveva finito per bloccare anche gli utenti legittimi.
Il problema è stato individuato e risolto grazie all’intervento del provider di hosting, che ha corretto il malfunzionamento del proprio sistema di sicurezza.
Questo episodio dimostra che non basta installare un plugin di protezione: è fondamentale che tutti i componenti che gestiscono gli accessi siano configurati correttamente e funzionino in modo coordinato.
Come capire se un sito è sotto attacco?
Un sito può ricevere centinaia di richieste sospette senza che il proprietario se ne accorga. Spesso, infatti, non si verificano malfunzionamenti evidenti.
Per questo motivo è importante che qualcuno controlli periodicamente i registri delle attività e i sistemi di sicurezza.
Ci sono alcuni segnali che meritano particolare attenzione:
- Tentativi di accesso ripetuti: numerosi tentativi di login, soprattutto se effettuati a intervalli regolari.
- Accessi da località insolite: attività provenienti da Paesi o aree geografiche che non hanno una relazione con l’attività dell’azienda.
- Nuovi utenti amministratori: la comparsa di account che non sono stati creati dal proprietario o dal suo team.
- Modifiche ai file del sito: file aggiunti o modificati senza che siano stati effettuati interventi autorizzati.
- Comportamenti anomali: reindirizzamenti inattesi, pagine sconosciute o malfunzionamenti dell’area amministrativa.
È importante distinguere tra un semplice tentativo di accesso e una violazione effettiva. Ricevere una richiesta sospetta non significa che il sito sia stato compromesso.
Il vero rischio è non accorgersi di un accesso riuscito o di una modifica non autorizzata, magari perché ci si è abituati a vedere continuamente notifiche e segnalazioni di sicurezza.
Come proteggere un sito WordPress?
Non è possibile impedire completamente ai bot di raggiungere un sito pubblico. L’obiettivo, quindi, non è eliminare ogni tentativo di attacco, ma fare in modo che non possa produrre conseguenze.
Per ridurre i rischi è importante adottare alcune buone pratiche:
1. Utilizzare password robuste e uniche – Le credenziali di accesso devono essere difficili da indovinare e non devono essere riutilizzate su più piattaforme. È inoltre consigliabile attivare l’autenticazione a due fattori per tutti gli account amministrativi.
2. Limitare i tentativi di accesso – I plugin di sicurezza possono bloccare temporaneamente gli indirizzi IP dai quali provengono troppi tentativi di login falliti. È però fondamentale che siano configurati correttamente, in modo da riconoscere il vero indirizzo dei visitatori e non bloccare utenti legittimi.
3. Mantenere aggiornati WordPress, plugin e temi – Gli aggiornamenti non servono soltanto a introdurre nuove funzionalità. Spesso correggono vulnerabilità che potrebbero essere sfruttate da programmi automatici e malintenzionati. Per questo è importante installarli tempestivamente, soprattutto quando riguardano problemi di sicurezza.
4. Controllare periodicamente le attività – Monitorare gli accessi, verificare la presenza di nuovi utenti e controllare eventuali modifiche ai file permette di individuare comportamenti anomali prima che si trasformino in problemi più seri.
5. Affidarsi a una gestione tecnica competente – La sicurezza non dipende da un singolo plugin, ma dal corretto funzionamento di più elementi: sito, server, hosting, aggiornamenti e sistemi di protezione. Una gestione tecnica continuativa permette di verificare che tutto sia configurato correttamente e di intervenire quando necessario.
La sicurezza di un sito web non va in vacanza
Il rumore di fondo di internet è una realtà con cui ogni sito web deve convivere. I tentativi automatici di accesso non si fermano durante la notte, nei fine settimana o quando l’azienda è chiusa.
Per questo motivo, la sicurezza non può essere considerata un intervento da effettuare soltanto quando si verifica un problema.
Un sito WordPress ha bisogno di aggiornamenti costanti, controlli periodici e di una configurazione corretta dei sistemi di protezione. Non basta installare un plugin e pensare che da quel momento sia tutto sotto controllo.
In Rienzi Web Agency consideriamo la sicurezza parte integrante della gestione di un sito web. Perché un sito deve essere non soltanto bello da vedere e funzionale, ma anche affidabile e protetto nel tempo.
Contattaci per scoprire i nostri servizi di web security e assistenza .